
Audit delle tecnologie per l’ambiente di lavoro: 4 strumenti IT sostituiti da deskbird
Per gestire un ufficio ibrido, la maggior parte dei team IT si destreggia tra quattro strumenti diversi: uno per prenotare le postazioni, uno per le sale riunioni, un altro per l’accoglienza dei visitatori e un quarto per le richieste di intervento negli spazi. Un audit delle tecnologie per l’ambiente di lavoro permette di individuare gli strumenti di cui si può fare a meno riunendo tutte queste funzioni in un’unica piattaforma, utilizzata davvero dai dipendenti.
In poche parole
I team IT possono riunire in un’unica piattaforma la prenotazione di postazioni e sale, la gestione dei visitatori e le richieste di intervento, riducendo il numero di strumenti e il carico legato al provisioning.
- deskbird sostituisce quattro strumenti diversi per l’ambiente di lavoro senza richiedere nuovo hardware o sensori
- Il single sign-on (SSO), il provisioning SCIM (System for Cross-domain Identity Management) e le integrazioni native con Microsoft Entra ID (Azure AD) eliminano la gestione manuale degli account utente
- Con un tasso di adozione superiore al 90%, i dati di utilizzo sono abbastanza affidabili da guidare le decisioni immobiliari
Che cos’è un audit delle tecnologie per l’ambiente di lavoro?
Un audit delle tecnologie per l’ambiente di lavoro passa in rassegna tutti gli strumenti utilizzati dai dipendenti per prenotare postazioni e sale riunioni, registrare l’arrivo dei visitatori o segnalare problemi negli spazi. I team IT avviano questi audit quando la proliferazione degli strumenti complica il provisioning, rende i dati inaffidabili o genera costi software ridondanti. L’87% dei responsabili IT segnala un impatto finanziario da moderato a significativo.
L’obiettivo è semplice: individuare le funzioni che si sovrappongono, le integrazioni che non funzionano e le eventuali vulnerabilità. In genere, l’audit comprende la prenotazione di postazioni e sale, la gestione dei visitatori, il monitoraggio delle presenze e le richieste di intervento negli spazi. Il risultato è una mappa chiara di ciò che conviene accorpare, sostituire o eliminare del tutto.
La maggior parte delle organizzazioni scopre di utilizzare da tre a cinque strumenti diversi per funzioni che un’unica piattaforma di gestione dell’ambiente di lavoro potrebbe coprire. Ognuno richiede un processo di provisioning, un’integrazione con il calendario e una documentazione di supporto separati. Questa frammentazione crea un carico di manutenzione continuo per l’IT.
Chi dovrebbe condurre un audit delle tecnologie per l’ambiente di lavoro?
Perché l’audit abbia successo, la responsabilità deve essere condivisa tra più reparti. L’IT verifica il livello di sicurezza, l’affidabilità delle integrazioni e i processi di provisioning. I team Facility o Workplace gestiscono gli spazi fisici e l’esperienza dei dipendenti. Le Risorse umane definiscono in genere le politiche di presenza e verificano il rispetto delle regole sul lavoro ibrido.
[Table1]
Secondo i nostri dati interni, l’IT partecipa a circa il 29-31% delle valutazioni di deskbird e spesso avvia il processo di acquisto. Anche quando è il team Facility a individuare l’esigenza, la decisione finale spetta all’IT. Ogni nuova piattaforma di gestione dell’ambiente di lavoro deve ridurre il carico di manutenzione, non aumentarlo.
I segnali che i tuoi strumenti digitali stanno aumentando il carico dell’IT
I team IT riconoscono rapidamente i segnali di un numero eccessivo di strumenti. Ogni soluzione ha un processo di provisioning distinto, quindi gli utenti devono essere aggiunti e rimossi manualmente dai sistemi per la prenotazione di postazioni e sale e dalla piattaforma per la gestione dei visitatori. Ogni assunzione richiede più configurazioni; ogni uscita, la rimozione degli account da più applicazioni.
Gli errori di sincronizzazione dei calendari sono un altro campanello d’allarme. Le doppie prenotazioni e le riunioni fantasma generano continue richieste all’help desk. I dipendenti segnalano che una sala prenotata risulta disponibile in Outlook ma occupata nello strumento di prenotazione. Questi problemi minano la fiducia nel sistema.
Un basso tasso di adozione crea un problema diverso. Se lo strumento ufficiale è troppo lento o poco intuitivo, i dipendenti tornano ai fogli di calcolo o scelgono applicazioni alternative. Questo shadow IT rende i report di utilizzo poco aderenti alla realtà. Non è possibile prendere decisioni immobiliari solide basandosi su dati che riflettono solo una parte dei comportamenti effettivi.
Cosa includere nell’audit tecnologico di un ufficio ibrido
L’audit dovrebbe coprire cinque categorie precise. Per la prenotazione delle postazioni, indica chi gestisce lo strumento, come funziona il provisioning e qual è il tasso di adozione attuale. Per la prenotazione delle sale, valuta l’affidabilità dell’integrazione con i calendari, la gestione dei no-show e le eventuali dipendenze da hardware, come chioschi o display.
Per la gestione dei visitatori, esamina con attenzione il processo di check-in, la preregistrazione e i registri di conformità. L’analisi dei dati sulle presenze deve essere valutata in termini di accuratezza e tutela della privacy. Infine, verifica quanto le richieste di intervento negli spazi si integrino con sistemi esistenti come Jira o ServiceNow.
Spesso ogni categoria utilizza uno strumento dedicato, con un proprio contratto, una console di amministrazione e un canale di assistenza separati. L’audit evidenzia le sovrapposizioni e mostra dove conviene accorpare le soluzioni.
Gli indicatori che l’IT deve misurare durante un audit tecnologico
L’IT dovrebbe utilizzare criteri quantitativi per valutare ogni strumento dell’ambiente di lavoro. Questi indicatori aiutano a capire se vale la pena conservarlo o se è arrivato il momento di accorparne le funzioni.
[Table2]
Il tasso di adozione è l’indicatore più importante. L’affidabilità dei dati dipende dall’utilizzo effettivo del software da parte dei dipendenti. Uno strumento poco adottato produce dati di utilizzo inaffidabili, che portano a decisioni immobiliari poco efficaci.
Audit tecnologico: la procedura passo dopo passo
1. Inventariare gli strumenti e i relativi responsabili
Elenca tutti gli strumenti utilizzati per prenotare postazioni e sale, registrare i visitatori, monitorare le presenze e gestire le richieste di intervento negli spazi. Per ogni applicazione, indica il responsabile interno, il costo annuale della licenza e il metodo di provisioning. Otterrai così una panoramica chiara dell’attuale ambiente software.
2. Mappare le integrazioni critiche e i flussi di dati
Individua i collegamenti di ogni strumento con Microsoft 365 (MS365), Google Workspace, il sistema informativo delle Risorse umane (HRIS) e i provider di identità come Microsoft Entra ID (Azure AD) o Okta. Registra i trasferimenti manuali di dati, gli errori di sincronizzazione e i limiti delle API. L’affidabilità delle integrazioni incide direttamente sul numero di ticket di assistenza ricevuti dall’IT.
3. Verificare l’adozione e le prenotazioni fantasma
Analizza i dati di utilizzo per sapere quanti dipendenti prenotano davvero postazioni o sale. Calcola anche quante prenotazioni si concludono con un no-show. Secondo un’analisi sull’utilizzo degli spazi, quasi il 30% delle sale prenotate rimane vuoto. Se il tasso di adozione è basso, i dati non sono affidabili e lo strumento non svolge la sua funzione principale.
4. Verificare la sincronizzazione del calendario e l'affidabilità delle prenotazioni
Verifica che le prenotazioni effettuate in Microsoft Teams, Outlook o Google Calendar compaiano correttamente nello strumento per la gestione degli spazi. Registra ritardi ed errori di sincronizzazione che possono causare doppie prenotazioni. I dipendenti si aspettano che questi sistemi comunichino all’istante.
5. Verificare sicurezza, accessi e registri di audit
Verifica che ogni strumento supporti il single sign-on (SSO) tramite Security Assertion Markup Language (SAML) o OpenID Connect (OIDC), oltre al provisioning SCIM. Controlla che le certificazioni ISO 27001 e SOC 2 Tipo 2 siano in corso di validità. Assicurati inoltre che la piattaforma sia conforme al GDPR e consenta di esportare i registri di audit per le verifiche di conformità.
6. Consolidare gli strumenti e pianificare l’implementazione
In base ai risultati dell’audit, individua gli strumenti che possono essere dismessi e le funzioni che un’unica piattaforma può assorbire. Definisci un piano di implementazione con tappe chiare per la migrazione dei dati e l’introduzione degli utenti al nuovo sistema.
I vantaggi per l’IT quando gli strumenti vengono accorpati
Accorpare gli strumenti per l’ambiente di lavoro offre vantaggi operativi immediati all’IT. Il consolidamento tecnologico permette spesso di ridurre i costi del 20-35% in 60-90 giorni.
Un’unica piattaforma significa anche meno richieste di assistenza. L’IT deve gestire un solo insieme di processi e una sola integrazione con i calendari. Quando i dipendenti utilizzano davvero la piattaforma, i dati di utilizzo diventano affidabili. I responsabili dell’ambiente di lavoro possono finalmente basarsi su dati accurati per prendere decisioni immobiliari solide.
Migliora anche il livello di conformità. Invece di verificare le certificazioni di sicurezza di quattro fornitori diversi, basta un unico controllo. E invece di gestire quattro serie di registri di audit, è possibile esportare tutto da un solo sistema.
Cosa deve verificare l’IT prima di approvare un software per l’ambiente di lavoro
I team IT delle grandi aziende applicano requisiti rigorosi a ogni nuovo software. Una piattaforma di gestione dell’ambiente di lavoro deve ridurre il carico di manutenzione e integrarsi senza difficoltà con l’infrastruttura esistente. Se l’IT deve intervenire sullo strumento ogni trimestre, questo diventa un problema.
Tra i requisiti irrinunciabili figurano l’integrazione nativa di Microsoft 365 con Microsoft Teams e Outlook e quella delle identità con Microsoft Entra ID (Azure AD). La piattaforma deve supportare SSO, SCIM, SAML e OIDC per eliminare il provisioning manuale. Certificazioni ISO 27001 e SOC 2 Tipo 2 in corso di validità dimostrano il rispetto degli standard di sicurezza, senza limitarsi a dichiararlo.
Un’architettura ospitata nell’UE e conforme al GDPR mantiene i dati a Francoforte, in Germania. Un’interfaccia di programmazione (API) aperta copre le integrazioni rimanenti e riduce la necessità di sviluppi personalizzati. Infine, un tasso di adozione superiore al 90% in oltre 500 aziende garantisce dati realmente accurati.
Verifiche sulla privacy e sulla conformità degli strumenti digitali in Europa
L’IT deve valutare la tutela della privacy offerta da ogni strumento che monitora la posizione dei dipendenti e la loro presenza in ufficio. Per le organizzazioni europee è indispensabile un’architettura progettata fin dall’inizio per rispettare il GDPR. Il sistema deve applicare il principio di minimizzazione dei dati e offrire opzioni di anonimizzazione chiare.
L’hosting nell’UE rappresenta un punto di forza per la sicurezza. deskbird conserva i dati dei clienti a Francoforte, in Germania, e rispetta i requisiti del GDPR. La piattaforma offre un controllo granulare degli accessi basato sui ruoli, così i responsabili visualizzano soltanto i dati pertinenti al proprio team. I registri di audit esportabili sono fondamentali per le verifiche interne e la conformità normativa.
In che modo deskbird sostituisce quattro strumenti senza richiedere un nuovo hardware
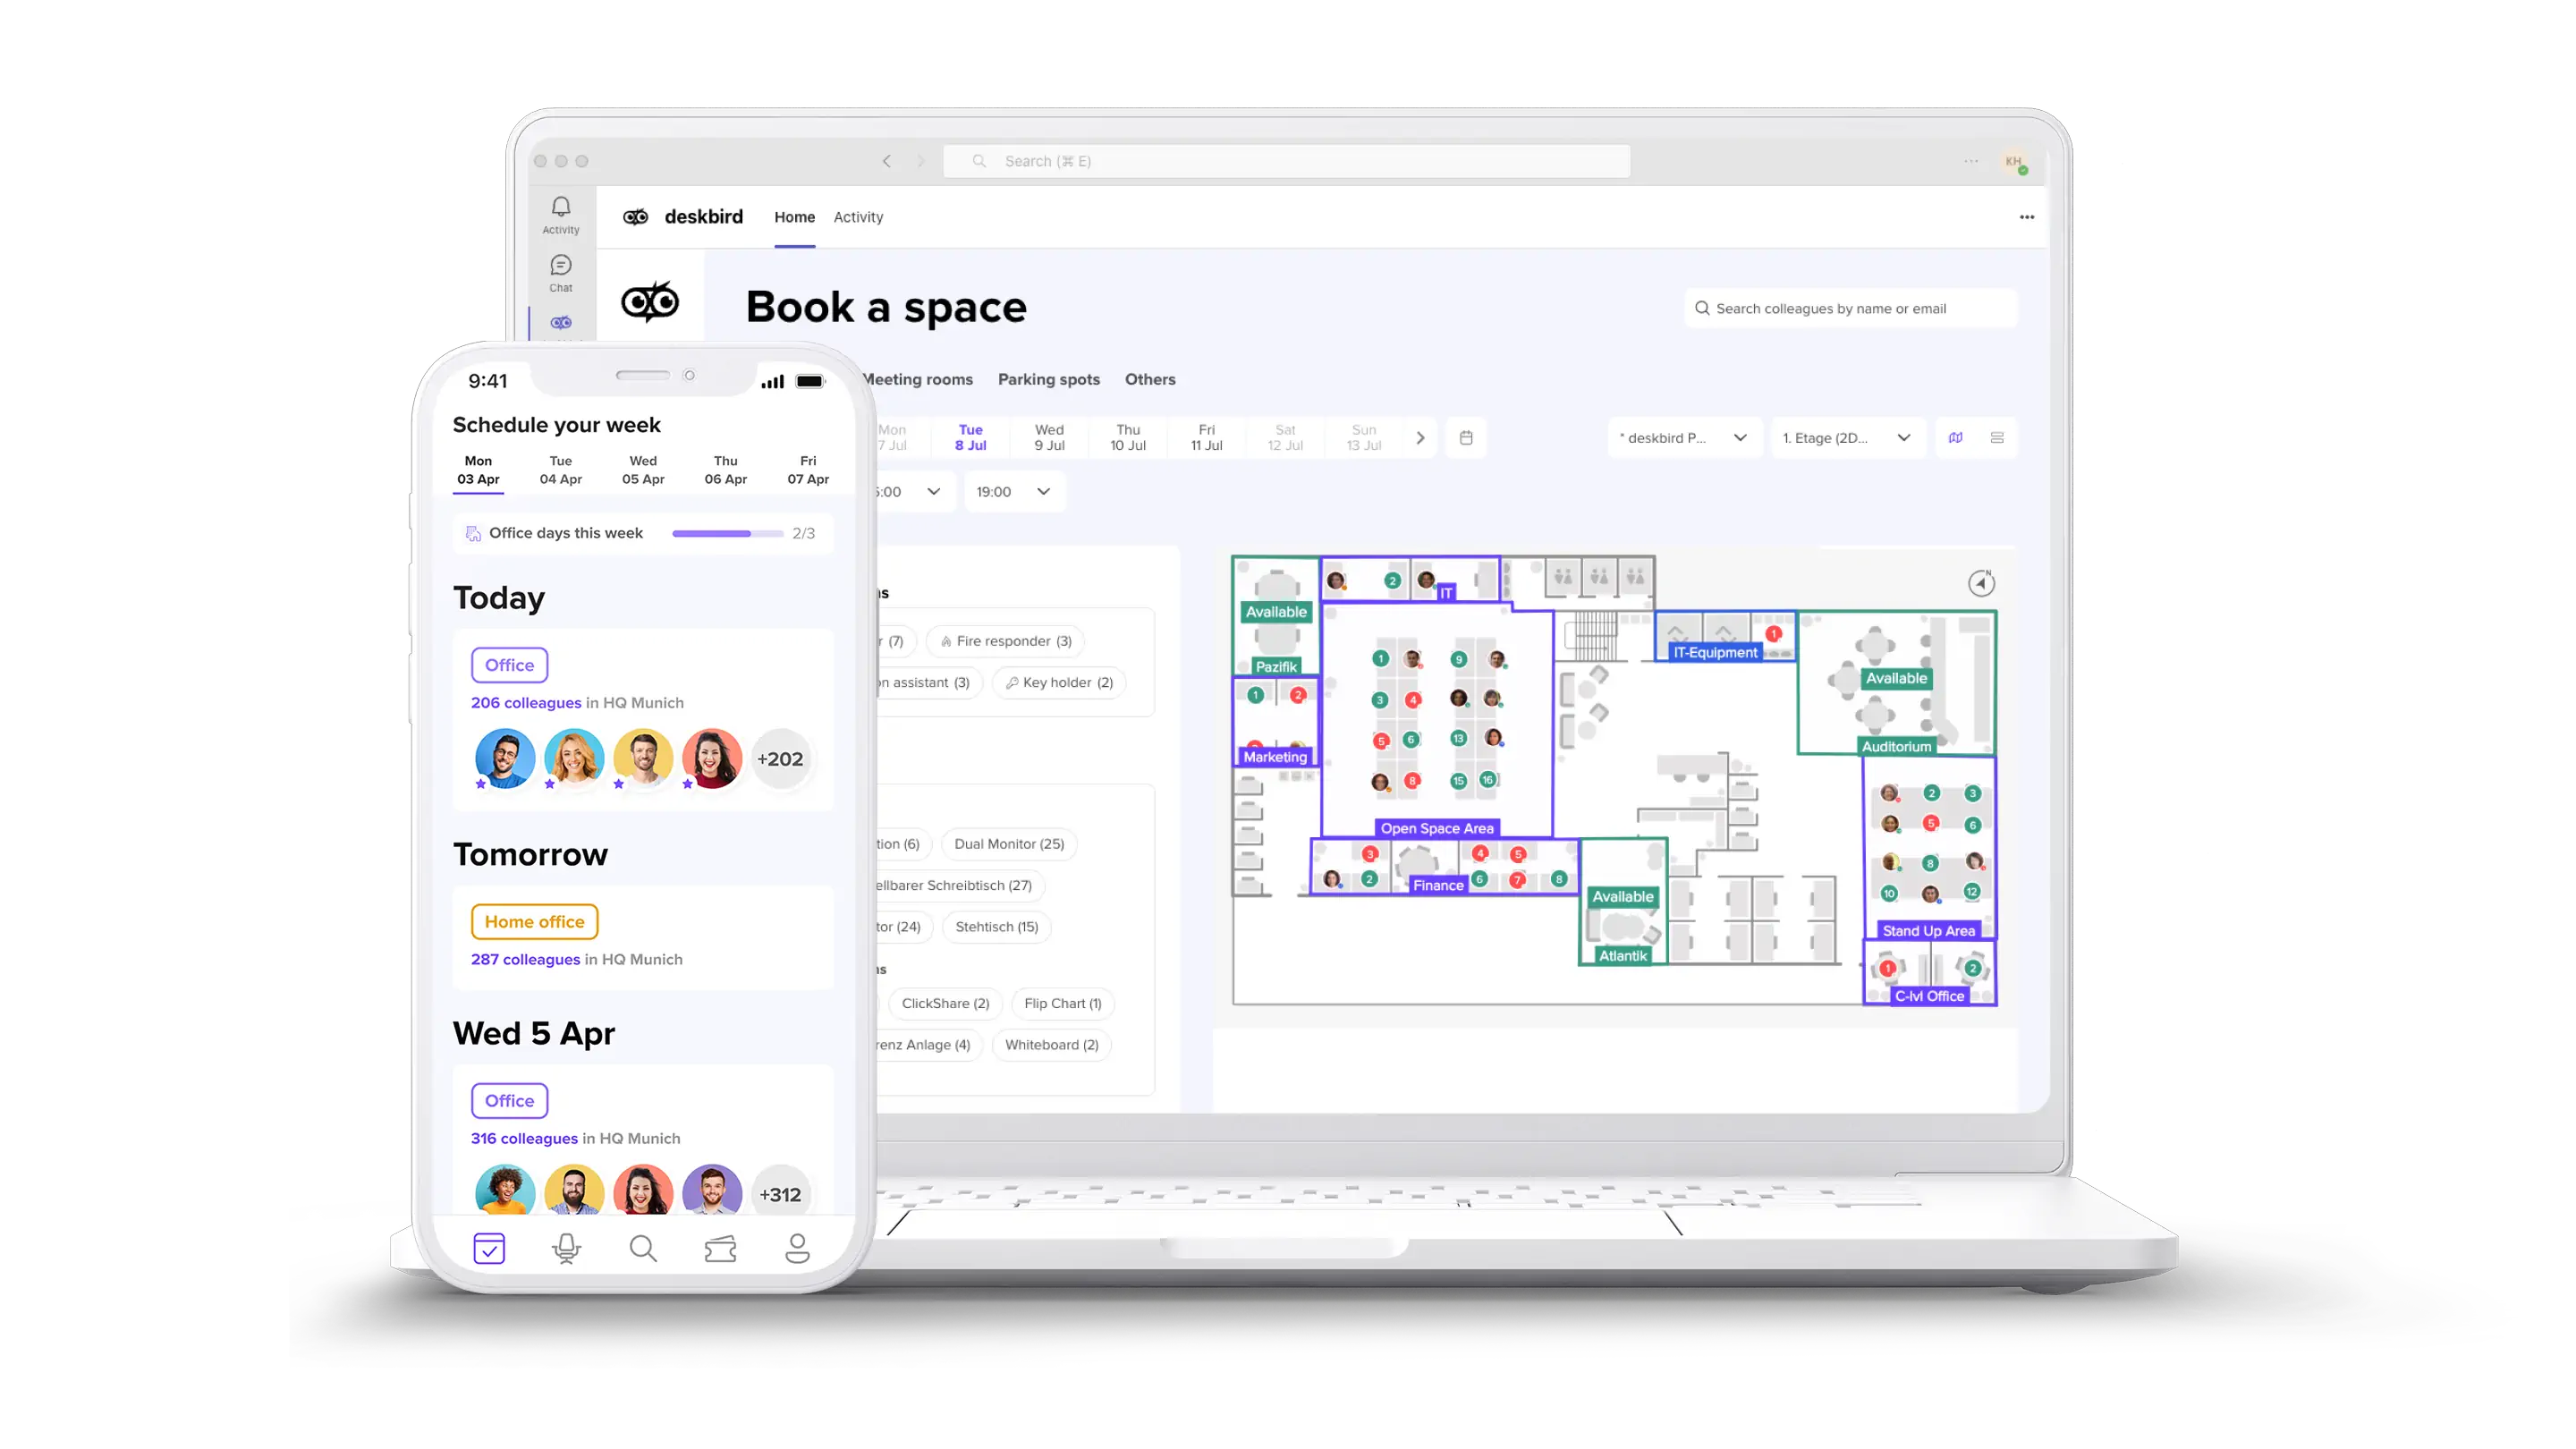
deskbird riunisce in un’unica piattaforma la prenotazione di postazioni e sale, la gestione dei visitatori e le richieste di intervento negli spazi. Il sistema si basa sull’integrazione nativa con MS365 e sul provisioning automatico tramite SCIM, anziché su sensori costosi o hardware proprietario.
[Table3]
deskbird è sviluppato e ospitato in Europa. È certificato ISO 27001, verificato secondo lo standard SOC 2 Tipo 2 e conforme al GDPR. I clienti raggiungono spesso un tasso di adozione superiore al 90%, rendendo più affidabili i dati sull’utilizzo.
Gestire un ufficio ibrido senza grattacapi per l’IT
Gestire un ufficio ibrido non dovrebbe richiedere una dozzina di applicazioni. deskbird è pensato per i professionisti IT che cercano integrazioni native, provisioning completamente automatizzato e sicurezza di livello enterprise. La piattaforma unisce la semplicità di cui hanno bisogno i dipendenti all’accuratezza dei dati richiesta dalla direzione.
Per consolidare quattro strumenti in uno, prenota una demo.
Domande frequenti
I manager possono monitorare la presenza dei singoli dipendenti in deskbird?
L’IT può impostare regole di prenotazione per evitare che le postazioni vengano monopolizzate?
In che modo il consolidamento degli strumenti riduce il carico di lavoro legato alla manutenzione IT?

Quattro strumenti, un’unica piattaforma: scopri deskbird in una demo
- Un’unica piattaforma per prenotare postazioni e sale, gestire i visitatori e inviare richieste di intervento
- Un tasso di adozione superiore al 90% rende davvero affidabili i dati sull’utilizzo
- Nessun nuovo hardware, nessun provisioning manuale, nessun contratto aggiuntivo con i fornitori
