
Seguridad del software para el espacio de trabajo: una guía para gestores de TI
La mayoría de los gestores de TI que evalúan la seguridad del software de gestión del espacio de trabajo se enfrentan a 3 problemas. Las certificaciones de los proveedores cubren la infraestructura equivocada. Las integraciones rompen la atribución de usuarios en los registros de auditoría. Una baja adopción crea flujos de trabajo en la sombra que los equipos de cumplimiento nunca ven. También necesitas comprobar cómo se comportan el aprovisionamiento de identidades, los controles de acceso y los registros de auditoría en despliegues reales de reserva de puestos, gestión de visitantes y seguimiento de la ocupación.
TL;DR
La seguridad del software de gestión del espacio de trabajo requiere verificar el alcance de la certificación, probar las integraciones de identidad en un entorno aislado y confirmar altas tasas de adopción. Esto reduce los flujos de trabajo ocultos que rompen tus registros de auditoría.
- Valida que los informes ISO 27001 y de control de organizaciones de servicio 2 (SOC 2) de tipo 2 cubren el producto específico que estás comprando, y no solo la infraestructura general del proveedor.
- Prueba el aprovisionamiento y desaprovisionamiento del sistema para la gestión de identidades entre dominios (SCIM) en un inquilino de pruebas antes de comprometerte con cualquier plataforma.
- Trata la tasa de adopción como una métrica de seguridad, ya que las herramientas que los empleados evitan crean flujos de trabajo no documentados fuera de tu registro de auditoría.
¿Qué es la seguridad del software de gestión del espacio de trabajo?
La seguridad del software de gestión del espacio de trabajo es el conjunto de controles que protegen los datos que fluyen a través de las plataformas utilizadas para gestionar oficinas híbridas. Esto incluye la reserva de puestos de trabajo y salas, los registros de visitantes, los datos de ocupación y los horarios de los empleados.
Estos datos son importantes porque contienen información de identificación personal y patrones de ubicación detallados. El sistema sabe cuándo empleados específicos están en el edificio. Puede revelar patrones sensibles, como quién comparte espacios y cuándo. Proteger esta información requiere un aislamiento estricto de los inquilinos, registros de auditoría exhaustivos y controles de acceso claros.
Debes distinguir entre la seguridad de la plataforma y la seguridad organizativa. La seguridad de la plataforma cubre los controles del proveedor que protegen la infraestructura en la nube. La seguridad organizativa depende de cómo configures los modelos de acceso y los permisos dentro de tu inquilino específico. Ambas deben trabajar juntas.
¿Por qué fallan las revisiones de seguridad del software para el lugar de trabajo?
Las revisiones de seguridad de las plataformas para el lugar de trabajo suelen fallar porque las demostraciones y los materiales de marketing no muestran las limitaciones operativas. Una herramienta puede verse muy bien en una demostración, pero generar importantes cargas de mantenimiento una vez desplegada.
La discrepancia en el alcance es el problema más común. Los proveedores proporcionan informes SOC 2 que excluyen el producto o la infraestructura específica que estás comprando realmente. Debes leer el informe completo y confirmar que la auditoría cubre tu despliegue.
Las integraciones superficiales crean otra brecha. Los conectores sincronizan datos básicos, pero rompen los registros de auditoría y pierden la atribución del usuario en el proceso. Cuando no puedes rastrear una acción hasta un usuario específico, tu postura de cumplimiento se debilita.
La proliferación de herramientas agrava estos problemas. Las organizaciones despliegan múltiples soluciones puntuales con inicios de sesión separados y sin un control de acceso centralizado. Cada herramienta adicional amplía tu superficie de ataque y multiplica la carga administrativa.
El colapso de la adopción es el riesgo oculto. Las herramientas pasan la revisión de seguridad, pero fallan en la práctica. Cuando los empleados dejan de usar el sistema oficial, crean flujos de trabajo en la sombra fuera de tu registro de auditoría.
Base de seguridad para plataformas de gestión del espacio de trabajo
Toda evaluación debe comenzar con una base de seguridad estricta. Necesitas pruebas concretas de cumplimiento en lugar de promesas de marketing.
Evidencia de ISO 27001 y SOC 2 Tipo II
Algunas fuentes informan que el 70% de los compradores empresariales exigen SOC 2. Solicita el informe SOC 2 Tipo 2 completo en lugar de aceptar una página resumen o una insignia del sitio web. El informe detalla los objetivos de control específicos y demuestra que el proveedor sigue sus propias políticas de seguridad. Confirma que el alcance de la auditoría cubre exactamente el producto y la infraestructura que planeas utilizar.
Presta atención al período de auditoría y a cualquier excepción señalada. Un informe de Tipo I solo demuestra que existe un diseño en un momento dado. El Tipo II demuestra la eficacia operativa durante meses. Si el período de auditoría finalizó hace más de 6 meses, solicita una carta de enlace (bridge letter) que cubra el intervalo transcurrido desde la fecha de finalización de la auditoría.
RGPD, residencia de datos y subencargados
Las organizaciones que operan en Europa exigen el estricto cumplimiento de las leyes de privacidad de datos. Confirma la ubicación exacta del alojamiento de datos, como un centro de datos exclusivo de la UE en Fráncfort. Esto mantiene los datos de los empleados bajo la jurisdicción europea, siempre que tu lista de subencargados y los términos del contrato lo respalden.
Solicita la lista completa de subencargados y revísala para detectar terceros inesperados. Los proveedores suelen utilizar servicios externos para análisis o envío de correos electrónicos que procesan tus datos fuera de la UE. Verifica la disponibilidad de un acuerdo de procesamiento de datos (DPA) y de cláusulas contractuales tipo (SCC).
Cifrado y gestión de claves
La protección de datos requiere estándares de cifrado sólidos tanto en reposo como en tránsito. La plataforma debe utilizar TLS 1.2 o superior para todas las comunicaciones de red. Los datos en reposo deben utilizar cifrado AES-256 en todas las bases de datos y volúmenes de almacenamiento.
Revisa las prácticas de gestión de claves y las políticas de rotación del proveedor. Las plataformas sólidas automatizan la rotación de claves y las almacenan en módulos de seguridad de hardware (HSM) dedicados.
Registros de auditoría y controles de retención
Los registros de auditoría exhaustivos son indispensables para las auditorías de cumplimiento y las investigaciones de incidentes. La plataforma debe registrar toda la actividad de los usuarios: inicios de sesión, reservas de puestos y registros de visitantes. También debe realizar un seguimiento de las acciones administrativas, como cambios de configuración y asignación de roles.
Verifica los periodos de retención de estos registros. Necesitas saber cuánto tiempo almacena el proveedor los datos y con qué facilidad puedes exportarlos. Las mejores plataformas ofrecen una API de exportación o integración directa con la gestión de eventos e información de seguridad (SIEM) para un seguimiento centralizado.
Arquitectura de integración que mantiene intactos los registros de auditoría
Las integraciones representan un problema de seguridad importante porque amplían tu superficie de ataque. Una plataforma de espacios de trabajo segura debe conectarse a tu infraestructura existente sin romper los registros de auditoría.
Integraciones con Microsoft 365 y Google Workspace
Las integraciones nativas con Microsoft 365 (M365) y Google Workspace preservan el contexto del usuario y los registros de auditoría. Estas conexiones profundas permiten a los empleados reservar espacios directamente desde sus calendarios existentes. Los conectores superficiales sincronizan los datos de los eventos, pero a menudo pierden la atribución del usuario.
Verifica los ámbitos de OAuth y los permisos que solicita la aplicación. Siempre que sea posible, la plataforma debe utilizar permisos delegados en lugar de permisos de aplicación amplios. Esto aplica el principio de mínimo privilegio en todo tu directorio.
Integraciones de ticketing con ServiceNow
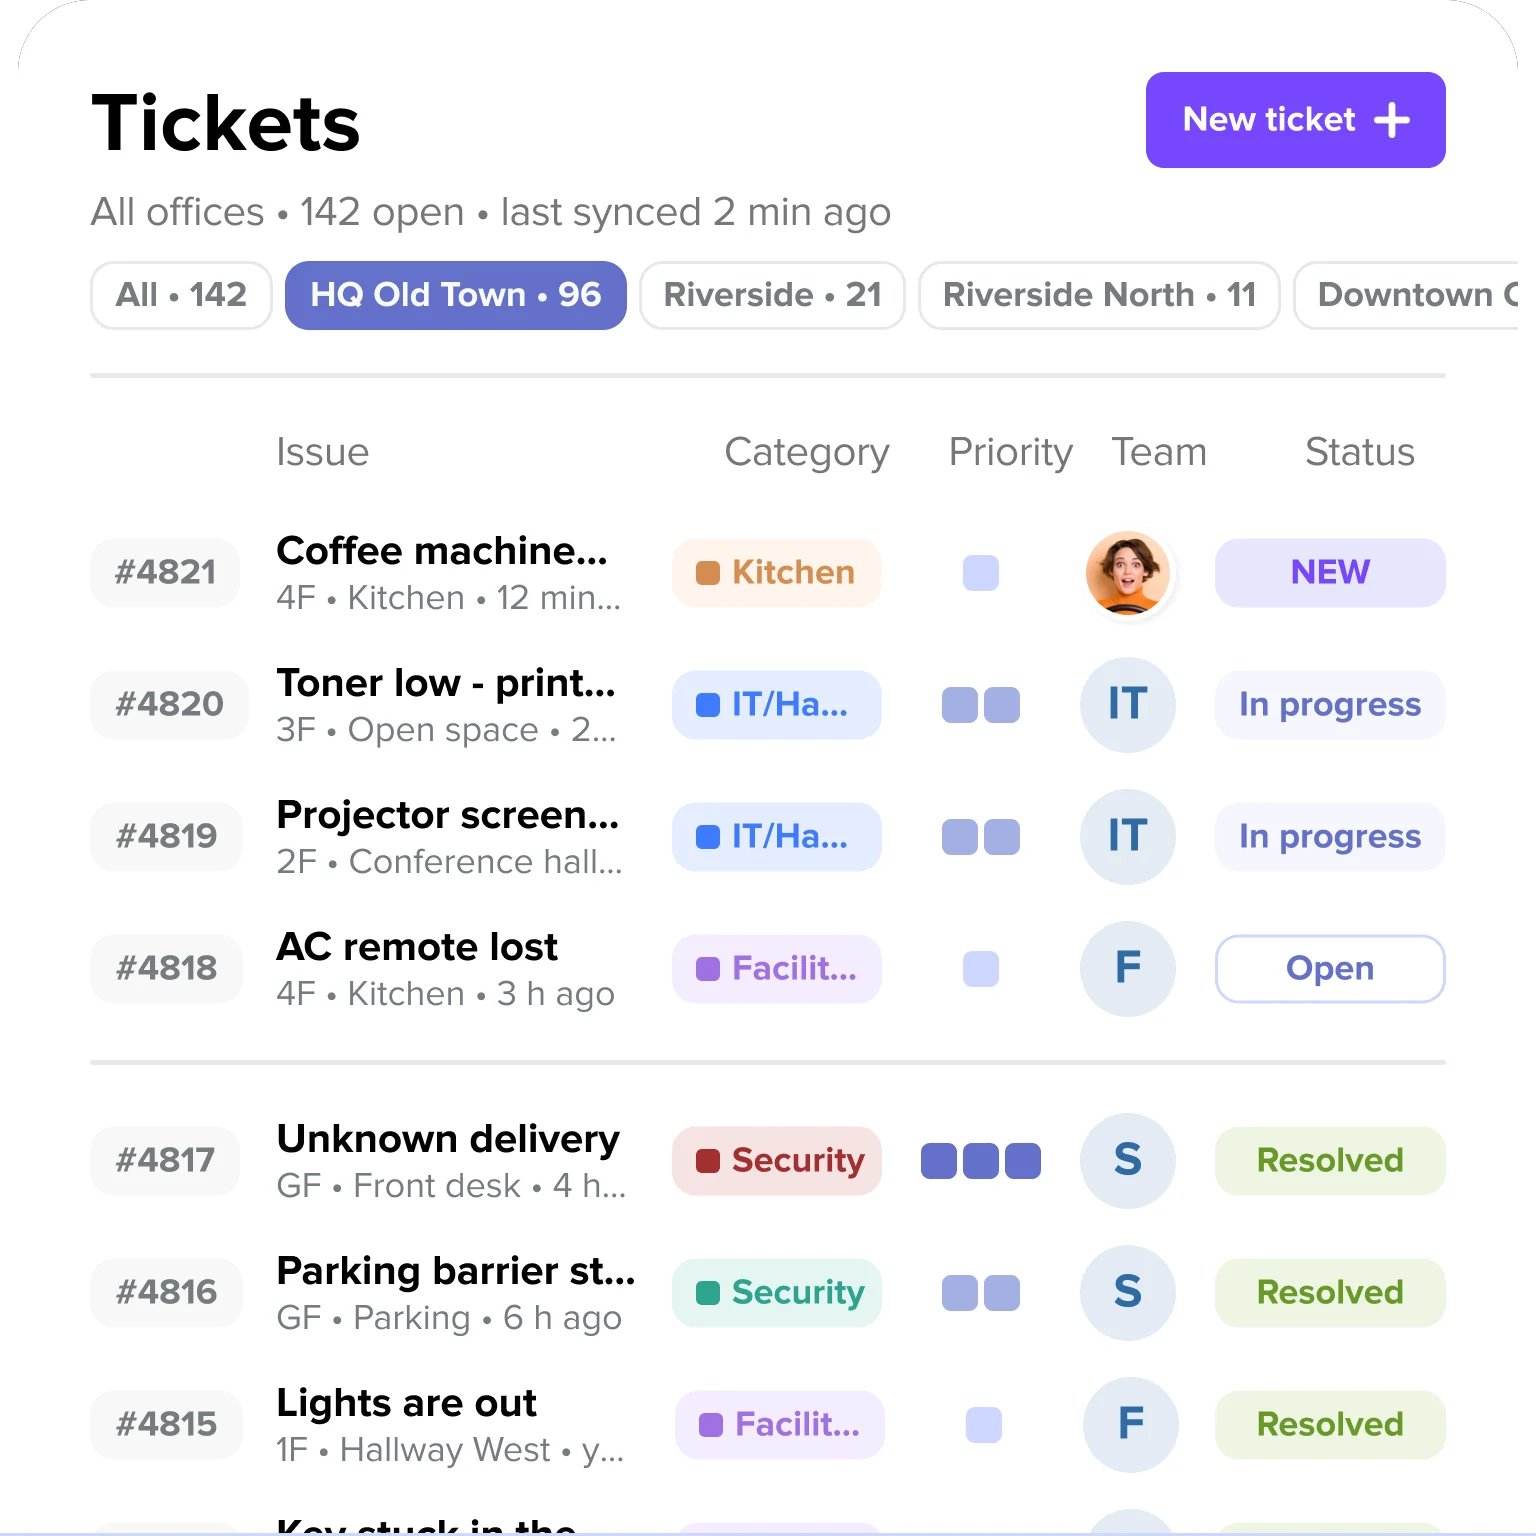
Las herramientas de ticketing del espacio de trabajo deben integrarse directamente en tus flujos de trabajo de gestión de servicios de TI existentes. Una plataforma segura actúa como una interfaz sencilla mientras ServiceNow gestiona la resolución en segundo plano. Esto evita procesos duplicados y mantiene la atribución de los tickets.
Comprueba que la integración admite la sincronización bidireccional y las actualizaciones de estado en tiempo real. Cuando un equipo de instalaciones cierra un ticket en ServiceNow, la aplicación del espacio de trabajo debe reflejar ese cambio de inmediato.
Documentación de la API y política de cambios incompatibles
La documentación pública de la API revela la madurez técnica de una plataforma de espacios de trabajo. Una API de transferencia de estado representacional (REST) bien documentada con políticas de versionado claras indica fiabilidad a largo plazo. La compatibilidad con webhooks es igual de importante para transmitir eventos en tiempo real a tus sistemas internos.
Revisa la política de obsolescencia del proveedor y los plazos de notificación de cambios incompatibles. Los equipos de TI necesitan suficiente margen de aviso antes de que un cambio en la API rompa una integración crítica.
Requisitos de gestión de identidad y accesos
La gestión de identidad y accesos es un requisito de seguridad fundamental para cualquier herramienta empresarial. Debes exigir un aprovisionamiento que no requiera mantenimiento para evitar la desviación de accesos.
SSO con SAML u OIDC
La compatibilidad nativa con el inicio de sesión único (SSO) es obligatoria para centralizar el control de acceso. La plataforma debe admitir estándares del sector como Security Assertion Markup Language (SAML) 2.0 y OpenID Connect (OIDC). Evita a los proveedores que limitan el SSO a sus tarifas empresariales más caras.
Comprueba que la plataforma permite un cumplimiento estricto del SSO. Los usuarios no deben tener la capacidad de eludir al proveedor de identidad con un nombre de usuario y una contraseña locales.
Aprovisionamiento y baja mediante SCIM
La integración con SCIM es importante para la seguridad porque automatiza todo el ciclo de vida de la identidad. La plataforma debe admitir el aprovisionamiento automático de usuarios desde Microsoft Entra ID (anteriormente Azure AD) u Okta. Esto elimina la configuración manual de cuentas y las bajas, lo que consume de 5 a 8 horas por empleado en muchas organizaciones.
La baja inmediata es la función de seguridad más crítica de SCIM. Cuando un empleado abandona la organización, la sincronización del directorio debe revocar el acceso al espacio de trabajo en cuestión de minutos, según el intervalo de sincronización de tu proveedor de identidad. Sin SCIM, las cuentas huérfanas permanecen activas y generan vulnerabilidades de seguridad importantes.
Control de acceso basado en roles
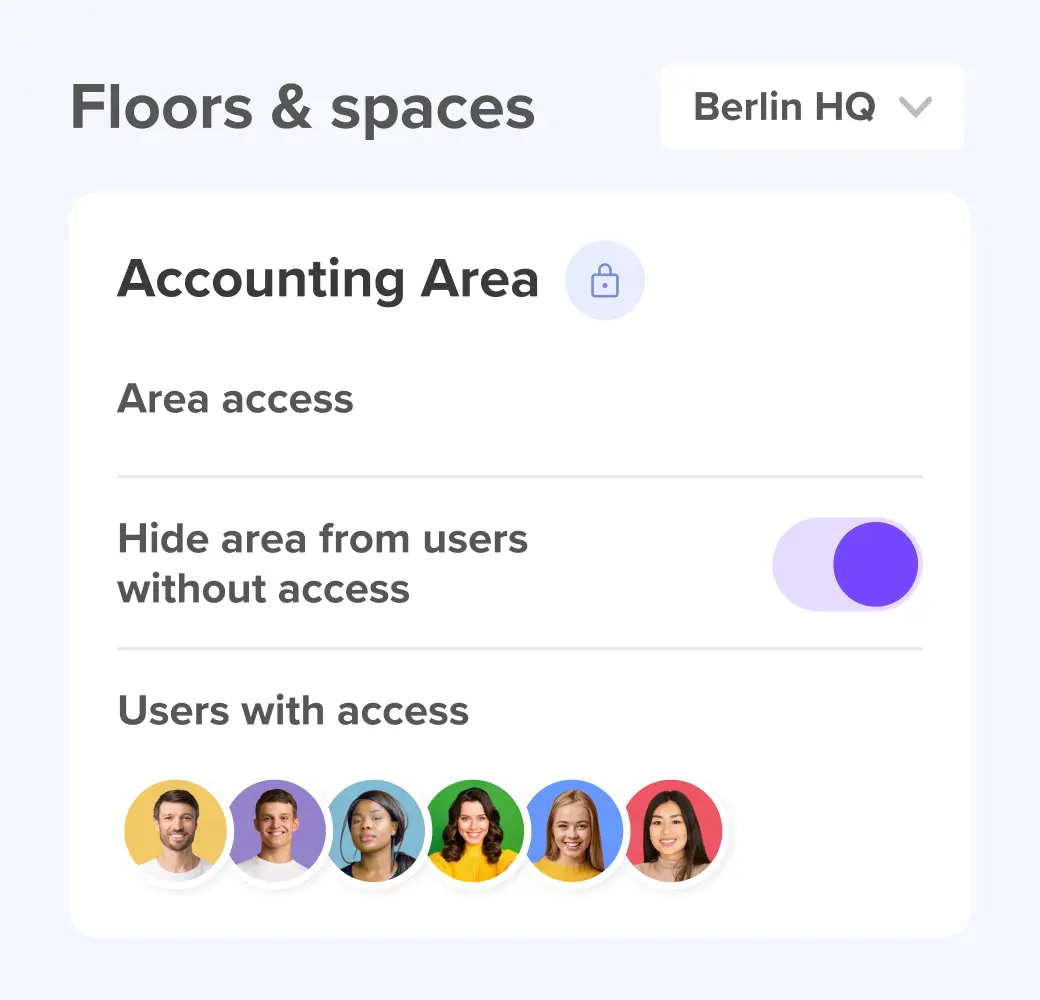
Una plataforma segura requiere un control de acceso granular basado en roles. Necesitas definiciones de roles distintas para administradores, gestores de ubicación, usuarios estándar y auditores de solo lectura. Esto garantiza que los empleados solo accedan a las funciones necesarias para su trabajo.
El sistema debe admitir restricciones de acceso basadas en la ubicación y en los equipos. Un gestor de oficinas local en Londres no debe tener derechos administrativos sobre la oficina de Nueva York. La plataforma también debe mantener un registro de auditoría estricto para todas las asignaciones de roles.
Riesgos de adopción y fiabilidad que generan brechas de seguridad
Una baja adopción es un problema de seguridad. Algunas fuentes estiman que casi la mitad de los ciberataques están relacionados con la sombra informática o Shadow IT. Si los empleados evitan la herramienta oficial, crean flujos de trabajo paralelos que rompen tu capacidad de auditoría.
Fiabilidad del sistema de reservas
Prueba la fiabilidad del sistema de reservas antes de aprobar un despliegue completo. Simula días de máxima afluencia en la oficina y alta concurrencia para comprobar cómo rinde el sistema bajo una carga pesada. Un sistema que se cae un martes por la mañana pierde la confianza del usuario al instante.
Verifica los mecanismos de gestión de conflictos y la lógica de prevención de sobreventa. La plataforma debe resolver los intentos de reserva simultáneos sin crear registros duplicados.
Reservas fantasma y controles de inasistencia
Las reservas fantasma ocurren cuando los empleados reservan espacios pero nunca llegan. Esto genera un problema de calidad de los datos que arruina la precisión de tu ocupación y evita que otros empleados utilicen los recursos disponibles.
La plataforma debe aplicar requisitos de check-in automático y políticas de liberación automática. Si un usuario no realiza el check-in en un plazo determinado, el sistema debe liberar el puesto.
Proliferación de herramientas e inicios de sesión separados
Implementar múltiples soluciones puntuales crea brechas de seguridad innecesarias. Herramientas separadas para la reserva de escritorios, gestión de visitantes y ticketing implican controles de acceso separados. Esta fragmentación amplía tu superficie de ataque y multiplica la carga administrativa.
Consolidar estas funciones en una única plataforma de gestión del espacio de trabajo reduce el riesgo. Los empleados solo necesitan una aplicación. El departamento de TI solo gestiona una integración.
Lista de comprobación paso a paso para la evaluación de seguridad
Seguir un proceso de evaluación estructurado garantiza que detectes las brechas de seguridad a tiempo. Utiliza esta lista de verificación secuencial para evaluar cualquier plataforma de gestión del espacio de trabajo.
[Table1]
Métricas que demuestran la seguridad tras el despliegue
La seguridad no termina con la implementación. Debes medir tu postura de seguridad de forma continua para garantizar que la plataforma siga cumpliendo con las normativas.
Haz un seguimiento de la tasa de adopción y de la tasa de uso activo. Una gran diferencia entre los usuarios aprovisionados y los activos indica que los empleados están evitando el sistema. Compara la adopción entre diferentes ubicaciones y equipos para identificar problemas de cumplimiento localizados.
Mide la precisión del aprovisionamiento y la latencia de desaprovisionamiento. Realiza un seguimiento del tiempo que tarda un cambio en el sistema de RR. HH. en reflejarse en la plataforma de trabajo. Supervisa las cuentas huérfanas y los cambios de permisos no autorizados.
Supervisa el estado de las integraciones y el volumen de tickets de soporte. Realiza un seguimiento de los errores de integración, los límites de velocidad de la API y los fallos de sincronización de datos. Utiliza las tendencias de los tickets para identificar problemas de usabilidad relevantes para la seguridad antes de que provoquen una frustración generalizada.
Cómo deskbird admite la gestión segura del lugar de trabajo
deskbird está desarrollado y alojado en Europa, con los datos de los clientes alojados en Fráncfort, lo que respalda el cumplimiento del RGPD y mantiene los datos bajo la jurisdicción alemana y de la UE. El sistema gestiona de forma nativa la reserva de puestos, salas, la gestión de visitantes y la emisión de tickets del lugar de trabajo sin necesidad de soluciones puntuales separadas.
[Table2]
La experiencia de usuario de deskbird ofrece una adopción superior al 90 % en más de 10 000 equipos de trabajo y no requiere formación para el usuario. Esta alta adopción garantiza que tus datos de ocupación sigan siendo precisos y que tus pistas de auditoría permanezcan intactas. Consulta la configuración de seguridad de deskbird en una demo.
Preguntas frecuentes
Qué certificaciones de seguridad debe tener el software de gestión del lugar de trabajo
¿Cómo puedo verificar el cumplimiento del RGPD para una plataforma de lugar de trabajo?
¿Por qué es importante el aprovisionamiento SCIM para la seguridad del software de trabajo?
¿Qué registros de auditoría debe proporcionar una plataforma de gestión del espacio de trabajo?
¿Cómo crea riesgos de seguridad una baja adopción?
¿Qué integraciones debo probar antes de aprobar el software para el lugar de trabajo?
Descubre cómo deskbird gestiona los requisitos de seguridad empresarial
- Certificación ISO 27001 y SOC 2 Tipo II, informes completos disponibles previa solicitud
- SCIM, SSO y residencia de datos en la UE integrados de serie, no añadidos posteriormente
- Una tasa de adopción superior al 90 % mantiene tus pistas de auditoría intactas y tus datos precisos
