
Sicurezza dei software per l’ambiente di lavoro: una guida per i responsabili IT
La maggior parte dei responsabili IT che valuta la sicurezza di un software per la gestione dell’ambiente di lavoro incontra tre problemi: le certificazioni del fornitore non coprono l’infrastruttura corretta, le integrazioni impediscono di attribuire le azioni agli utenti nei registri di audit e il basso tasso di adozione crea processi paralleli invisibili ai team di conformità. Occorre inoltre testare il comportamento del provisioning delle identità, dei controlli di accesso e delle tracce di audit in implementazioni reali che comprendono la prenotazione delle postazioni, la gestione dei visitatori e il monitoraggio dell’occupazione.
In poche parole
Valutare la sicurezza di un software per la gestione dell’ambiente di lavoro significa verificare l’ambito delle certificazioni, testare le integrazioni delle identità in un ambiente sandbox e confermare un elevato tasso di adozione. In questo modo si riducono i processi paralleli che sfuggono alle tracce di audit.
- Verifica che i rapporti ISO 27001 e Service Organization Control 2 (SOC 2) Tipo 2 coprano il prodotto specifico che stai acquistando, non soltanto l’infrastruttura generale del fornitore
- Testa il provisioning e il deprovisioning SCIM (System for Cross-domain Identity Management) in un ambiente sandbox prima di scegliere una piattaforma
- Considera il tasso di adozione un indicatore di sicurezza: quando i dipendenti aggirano uno strumento, creano processi non documentati che sfuggono alle tracce di audit
Che cos’è la sicurezza di un software per la gestione dell’ambiente di lavoro?
La sicurezza di un software per la gestione dell’ambiente di lavoro comprende tutti i controlli che proteggono i dati gestiti dalle piattaforme per uffici ibridi. Riguarda la prenotazione di postazioni e sale, i registri dei visitatori, i dati sull’occupazione e i programmi di lavoro dei dipendenti.
Questi dati sono sensibili perché contengono informazioni personali identificabili e rivelano abitudini di presenza dettagliate. Il sistema sa quando determinati dipendenti si trovano nell’edificio e può mostrare chi condivide gli stessi spazi e in quali momenti. Per proteggerli servono un rigoroso isolamento degli ambienti dei clienti, registri di audit completi e controlli di accesso chiari.
È importante distinguere la sicurezza della piattaforma da quella dell’organizzazione. La prima dipende dai controlli con cui il fornitore protegge l’infrastruttura cloud. La seconda dipende da come vengono configurati i modelli di accesso e le autorizzazioni nel proprio ambiente. Entrambe devono funzionare insieme.
Perché le valutazioni di sicurezza dei software per l’ambiente di lavoro sbagliano
Le valutazioni di sicurezza delle piattaforme per l’ambiente di lavoro spesso falliscono perché le demo e i materiali di marketing non ne mostrano i limiti operativi. Uno strumento può sembrare eccellente durante una demo, ma creare un notevole carico di manutenzione dopo l’implementazione.
Il problema più comune è la mancata corrispondenza dell’ambito. I fornitori presentano rapporti SOC 2 che non includono il prodotto o l’infrastruttura effettivamente acquistati. È quindi necessario leggere il rapporto completo e verificare che l’audit copra l’implementazione prevista.
Le integrazioni limitate creano un’altra vulnerabilità. I connettori sincronizzano i dati di base, ma interrompono le tracce di audit e fanno perdere l’attribuzione delle azioni agli utenti. Se non è possibile ricondurre un’azione a una persona specifica, il livello di conformità si indebolisce.
La proliferazione degli strumenti aggrava questi problemi. Le organizzazioni implementano più soluzioni specifiche, con accessi separati e nessun controllo centralizzato. Ogni strumento aggiuntivo amplia la superficie di attacco e aumenta il carico amministrativo.
Il rischio nascosto è il calo dell’adozione. Alcuni strumenti superano la verifica di sicurezza, ma falliscono nella pratica. Quando i dipendenti abbandonano il sistema ufficiale, creano processi paralleli che sfuggono alle tracce di audit.
Requisiti minimi di sicurezza per le piattaforme di gestione dell’ambiente di lavoro
Ogni valutazione deve partire da requisiti di sicurezza rigorosi. Servono prove concrete di conformità, non semplici promesse di marketing.
Prove di conformità ISO 27001 e SOC 2 Tipo II
Secondo alcune fonti, il 70% degli acquirenti aziendali richiede SOC 2. Richiedi il rapporto SOC 2 Tipo 2 completo, senza accontentarti di una pagina riepilogativa o di un badge sul sito. Il rapporto descrive gli obiettivi di controllo e dimostra che il fornitore rispetta le proprie politiche di sicurezza. Verifica che l’ambito dell’audit copra esattamente il prodotto e l’infrastruttura che intendi utilizzare.
Presta attenzione al periodo di audit e alle eventuali eccezioni. Un rapporto di Tipo I dimostra soltanto che, in un determinato momento, esiste un sistema di controllo. Il Tipo II ne dimostra l’efficacia operativa nell’arco di diversi mesi. Se il periodo di audit si è concluso da oltre sei mesi, richiedi una lettera di aggiornamento che copra l’intervallo trascorso.
GDPR, localizzazione dei dati e sub-responsabili del trattamento
Le organizzazioni che operano in Europa devono rispettare rigorosamente le norme sulla protezione dei dati. Verifica il luogo esatto di hosting, ad esempio un data center situato esclusivamente nell’UE, a Francoforte. I dati dei dipendenti restano così sotto la giurisdizione europea, a condizione che l’elenco dei sub-responsabili e le clausole contrattuali lo consentano.
Richiedi l’elenco completo dei sub-responsabili del trattamento e verifica che non compaiano terze parti inattese. I fornitori utilizzano spesso servizi esterni di analisi o invio di e-mail che possono trattare i dati fuori dall’UE. Assicurati che siano disponibili un accordo sul trattamento dei dati e le clausole contrattuali standard (SCC).
Crittografia e gestione delle chiavi
La protezione dei dati richiede standard di crittografia solidi sia a riposo sia in transito. La piattaforma deve utilizzare TLS 1.2 o versioni successive per tutte le comunicazioni di rete. I dati a riposo devono essere protetti con crittografia AES-256 in tutti i database e volumi di archiviazione.
Esamina le pratiche di gestione delle chiavi e le politiche di rotazione del fornitore. Le piattaforme più solide automatizzano la rotazione e conservano le chiavi in moduli di sicurezza hardware (HSM) dedicati.
Registri di audit e criteri di conservazione
Tracce di audit complete sono indispensabili per gli audit di conformità e le indagini sugli incidenti. La piattaforma deve registrare tutte le attività degli utenti: accessi, prenotazioni delle postazioni e check-in dei visitatori. Deve inoltre registrare le azioni degli amministratori, come le modifiche alla configurazione e l’assegnazione dei ruoli.
Verifica i periodi di conservazione dei registri. Devi sapere per quanto tempo il fornitore conserva i dati e con quale facilità puoi esportarli. Le piattaforme migliori offrono un’API di esportazione o un’integrazione diretta con un sistema SIEM (Security Information and Event Management) per il monitoraggio centralizzato.
Un’architettura di integrazione che mantiene intatte le tracce di audit
Le integrazioni rappresentano un importante problema di sicurezza perché ampliano la superficie di attacco. Una piattaforma sicura per l’ambiente di lavoro deve collegarsi all’infrastruttura esistente senza interrompere le tracce di audit.
Integrazioni con Microsoft 365 e Google Workspace
Le integrazioni native con Microsoft 365 (M365) e Google Workspace preservano il contesto utente e le tracce di audit. Queste integrazioni complete consentono ai dipendenti di prenotare gli spazi direttamente dai calendari che già utilizzano. I connettori più limitati sincronizzano gli eventi, ma spesso perdono l’attribuzione delle azioni agli utenti.
Verifica gli ambiti OAuth e le autorizzazioni richieste dall’applicazione. Quando possibile, la piattaforma dovrebbe utilizzare autorizzazioni delegate anziché ampie autorizzazioni applicative. In questo modo viene rispettato il principio del privilegio minimo nell’intera directory.
Integrazione dei ticket con ServiceNow
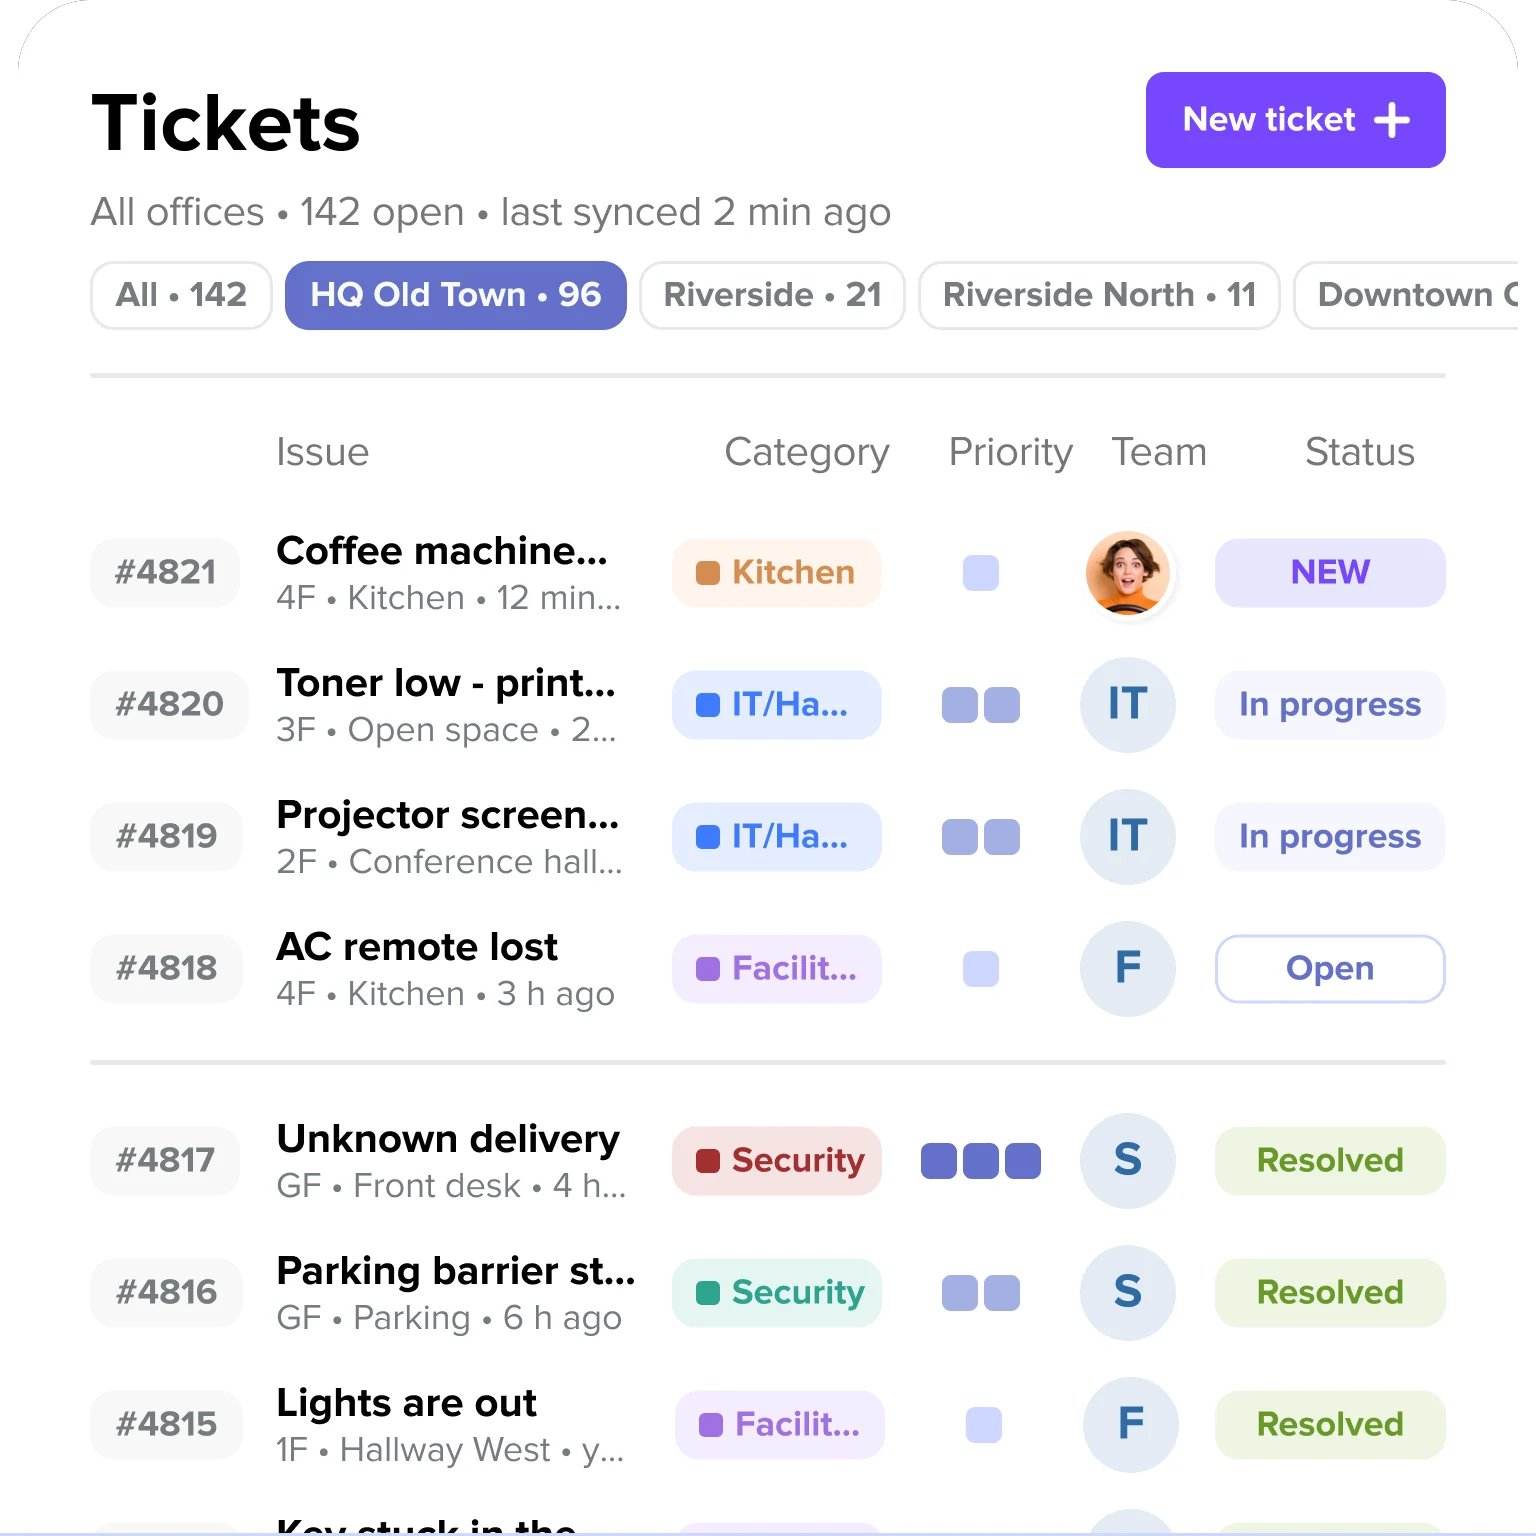
Le richieste di intervento relative agli spazi devono confluire direttamente nei processi esistenti di gestione dei servizi IT. Una piattaforma sicura funge da semplice interfaccia, mentre ServiceNow gestisce la risoluzione nel back-end. In questo modo si evitano processi duplicati e si conserva la corretta attribuzione dei ticket.
Verifica che l’integrazione supporti la sincronizzazione bidirezionale e gli aggiornamenti di stato in tempo reale. Quando il team Facility chiude un ticket in ServiceNow, l’applicazione per la gestione degli spazi deve mostrare immediatamente la modifica.
Documentazione API e politica sulle modifiche incompatibili
La documentazione pubblica delle API rivela la maturità tecnica di una piattaforma per l’ambiente di lavoro. Un’API REST (Representational State Transfer) ben documentata e accompagnata da politiche chiare di versionamento è indice di affidabilità nel tempo. Il supporto dei webhook è altrettanto importante per trasmettere eventi in tempo reale ai sistemi interni.
Esamina la politica di deprecazione del fornitore e i tempi di preavviso per le modifiche incompatibili. I team IT devono essere avvisati con sufficiente anticipo prima che un cambiamento dell’API interrompa un’integrazione critica.
Requisiti di gestione delle identità e degli accessi
La gestione delle identità e degli accessi è un requisito di sicurezza fondamentale per ogni strumento aziendale. È necessario esigere un provisioning completamente automatizzato per evitare che i diritti di accesso non siano più aggiornati.
SSO con SAML o OIDC
Il supporto nativo del single sign-on (SSO) è indispensabile per centralizzare il controllo degli accessi. La piattaforma deve supportare standard di settore come Security Assertion Markup Language (SAML) 2.0 e OpenID Connect (OIDC). Evita i fornitori che riservano il SSO ai piani enterprise più costosi.
Verifica che la piattaforma consenta di rendere obbligatorio il SSO. Gli utenti non devono poter aggirare il provider di identità utilizzando credenziali locali.
Provisioning e deprovisioning SCIM
L’integrazione SCIM è importante per la sicurezza perché automatizza l’intero ciclo di vita delle identità. La piattaforma dovrebbe supportare il provisioning automatico degli utenti da Microsoft Entra ID (in precedenza Azure AD) o Okta. In questo modo elimina la creazione e la disattivazione manuali degli account, attività che in molte organizzazioni richiedono dalle cinque alle otto ore per dipendente.
La revoca immediata degli accessi è la funzione di sicurezza più importante di SCIM. Quando un dipendente lascia l’organizzazione, la sincronizzazione della directory dovrebbe revocare l’accesso alla piattaforma entro pochi minuti, in base alla frequenza di sincronizzazione del provider di identità. Senza SCIM, gli account orfani rimangono attivi e creano vulnerabilità significative.
Controllo degli accessi basato sui ruoli
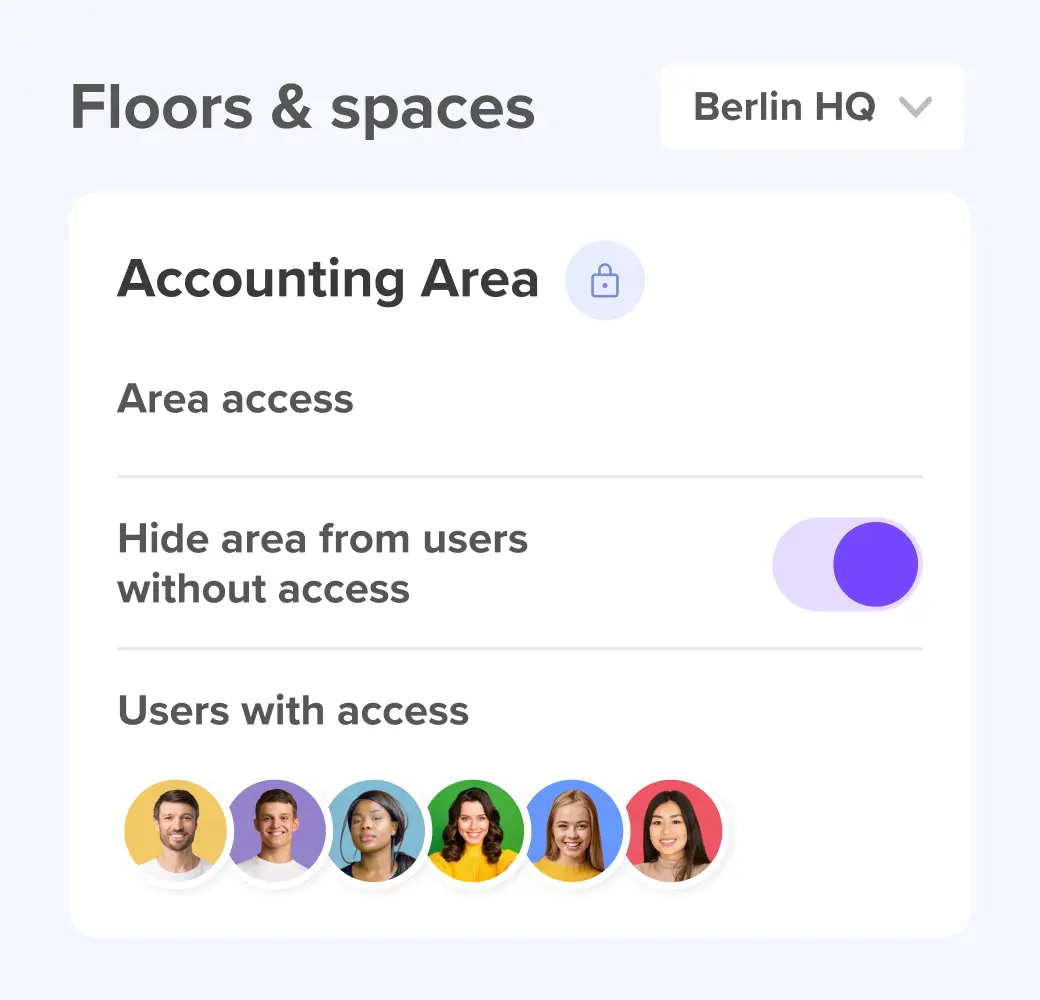
Una piattaforma sicura richiede un controllo granulare degli accessi basato sui ruoli. Servono ruoli distinti per amministratori, responsabili di sede, utenti standard e auditor con accesso in sola lettura. Ogni dipendente può così utilizzare soltanto le funzioni necessarie al proprio lavoro.
Il sistema deve consentire di limitare gli accessi in base alla sede e al team. Un responsabile di sede a Londra non dovrebbe avere diritti di amministrazione sull’ufficio di New York. La piattaforma deve inoltre conservare una traccia rigorosa di ogni assegnazione di ruolo.
Rischi di sicurezza legati all’adozione e all’affidabilità
Un basso tasso di adozione è un problema di sicurezza. Alcune fonti stimano che quasi la metà degli attacchi informatici sia legata allo shadow IT. Quando i dipendenti aggirano lo strumento ufficiale, creano processi paralleli che compromettono la tracciabilità.
Affidabilità del sistema di prenotazione
Testa l’affidabilità del sistema di prenotazione prima di approvarne l’implementazione completa. Simula i giorni di maggiore affluenza e un elevato numero di accessi simultanei per osservarne le prestazioni sotto carico. Un sistema che si blocca il martedì mattina perde immediatamente la fiducia degli utenti.
Verifica i meccanismi di gestione dei conflitti e di prevenzione dell’overbooking. La piattaforma deve gestire le richieste simultanee senza creare prenotazioni duplicate.
Prenotazioni fantasma e gestione delle assenze
Le prenotazioni fantasma si verificano quando i dipendenti riservano uno spazio ma non si presentano. Questo falsa i dati sull’occupazione e impedisce ad altre persone di utilizzare risorse che in realtà sono disponibili.
La piattaforma deve prevedere il check-in obbligatorio e la liberazione automatica delle prenotazioni inutilizzate. Se un utente non effettua il check-in entro il tempo stabilito, il sistema deve rimettere la postazione a disposizione.
Un numero eccessivo di strumenti e login separati
L’implementazione di più soluzioni specifiche crea vulnerabilità inutili. Strumenti distinti per la prenotazione delle postazioni, la gestione dei visitatori e le richieste di intervento comportano controlli di accesso separati. Questa frammentazione amplia la superficie di attacco e aumenta il carico amministrativo.
Riunire queste funzioni in un’unica piattaforma di gestione dell’ambiente di lavoro riduce i rischi. I dipendenti utilizzano una sola applicazione e l’IT gestisce una sola integrazione.
Valutazione della sicurezza: la procedura passo dopo passo
Un processo di valutazione strutturato permette di individuare tempestivamente le vulnerabilità. Segui questi passaggi nell’ordine indicato per valutare qualsiasi piattaforma di gestione dell’ambiente di lavoro.
[Table1]
Gli indicatori da monitorare per verificare la sicurezza dopo l’implementazione
La sicurezza non termina con l’implementazione. È necessario misurare costantemente il livello di protezione per assicurarsi che la piattaforma resti conforme.
Monitora il tasso di adozione e quello di utilizzo attivo. Una forte differenza tra gli utenti abilitati e quelli attivi indica che i dipendenti stanno aggirando il sistema. Confronta l’adozione tra sedi e team per individuare problemi di conformità circoscritti.
Misura l’accuratezza del provisioning e il tempo necessario per revocare gli accessi. Monitora quanto impiega una modifica nel sistema HR a comparire sulla piattaforma per l’ambiente di lavoro. Controlla inoltre la presenza di account orfani e di modifiche non autorizzate ai permessi.
Monitora lo stato delle integrazioni e il volume dei ticket di assistenza. Tieni sotto controllo gli errori di integrazione, i limiti di frequenza delle API e i problemi di sincronizzazione. L’andamento dei ticket permette di individuare i problemi di utilizzo con implicazioni per la sicurezza prima che si diffondano.
In che modo deskbird garantisce una gestione sicura dell’ambiente di lavoro
deskbird è sviluppato e ospitato in Europa e conserva i dati dei clienti a Francoforte. Questa architettura facilita la conformità al GDPR e mantiene i dati sotto la giurisdizione tedesca ed europea. Il sistema gestisce in modo nativo la prenotazione di postazioni e sale, la gestione dei visitatori e le richieste di intervento, senza moltiplicare le soluzioni specifiche.
[Table2]
Grazie a un’esperienza utente intuitiva, deskbird supera il 90% di adozione in oltre 10.000 team, senza richiedere formazione. L’elevato tasso di adozione mantiene accurati i dati sull’occupazione e integre le tracce di audit. Scopri la configurazione di sicurezza di deskbird in una demo.
Domande frequenti
Quali certificazioni di sicurezza deve avere un software per la gestione dell’ambiente di lavoro?
Come verificare la conformità al GDPR di una piattaforma per l’ambiente di lavoro?
Perché il provisioning SCIM è importante per la sicurezza di un software per l’ambiente di lavoro?
Quali registri di audit deve fornire una piattaforma di gestione dell’ambiente di lavoro?
In che modo un basso tasso di adozione crea rischi per la sicurezza?
Quali integrazioni testare prima di approvare un software per l’ambiente di lavoro?
Scopri deskbird, pensato per soddisfare i requisiti di sicurezza delle aziende
- Certificazioni ISO 27001 e SOC 2 Tipo II, rapporti completi disponibili su richiesta
- SCIM, SSO e localizzazione dei dati nell’UE: integrati nativamente, non aggiunti in un secondo momento
- Un tasso di adozione superiore al 90% mantiene intatti i tuoi audit trail e accurati i tuoi dati
