
Sécurité des logiciels de gestion du lieu de travail : guide pour les responsables informatiques
La plupart des responsables informatiques qui évaluent la sécurité d’un logiciel de gestion de l’environnement de travail se heurtent à trois problèmes : les certifications du fournisseur ne couvrent pas la bonne infrastructure, les intégrations empêchent d’attribuer correctement les actions dans les journaux d’audit, et le manque d’adoption crée des processus parallèles invisibles pour les équipes de conformité. Il faut également tester le comportement du provisionnement des identités, des contrôles d’accès et des pistes d’audit dans des déploiements réels couvrant la réservation de postes, la gestion des visiteurs et le suivi de l’occupation.
En quelques mots :
Évaluer la sécurité d’un logiciel de gestion de l’environnement de travail exige de vérifier le périmètre des certifications, de tester les intégrations d’identité dans un environnement isolé et de confirmer un taux d’adoption élevé. Cela limite les processus parallèles qui échappent aux pistes d’audit.
- Vérifiez que les rapports ISO 27001 et SOC 2 (Service Organization Control 2) de type 2 couvrent bien le produit spécifique que vous achetez, et pas seulement l'infrastructure générale du fournisseur.
- Testez le provisionnement et le déprovisionnement SCIM (System for Cross-domain Identity Management) dans un environnement isolé avant de choisir une plateforme
- Considérez le taux d'adoption comme un indicateur de sécurité, car les outils que les employés contournent génèrent des flux de travail non documentés qui échappent à votre piste d'audit.
Qu’est-ce que la sécurité d’un logiciel de gestion de l’environnement de travail ?
La sécurité d’un logiciel de gestion de l’environnement de travail regroupe les contrôles qui protègent les données transitant par les plateformes utilisées pour gérer les bureaux hybrides. Elle couvre notamment la réservation de postes et de salles, les registres de visiteurs, les données d’occupation et les plannings des collaborateurs.
Ces données sont sensibles, car elles contiennent des informations personnelles identifiables et révèlent des habitudes de présence précises. Le système sait quand certains collaborateurs se trouvent dans le bâtiment et peut montrer qui partage les mêmes espaces, et à quel moment. Leur protection exige une isolation stricte des environnements clients, des journaux d’audit complets et des contrôles d’accès clairs.
Il faut distinguer la sécurité de la plateforme de celle de l’organisation. La première repose sur les contrôles mis en place par le fournisseur pour protéger l’infrastructure cloud. La seconde dépend de la configuration des modèles d’accès et des autorisations dans votre propre environnement. Les deux doivent fonctionner ensemble.
Pourquoi les évaluations de sécurité des logiciels dédiés à l’environnement de travail échouent
Les évaluations de sécurité des plateformes de gestion de l’environnement de travail échouent souvent parce que les démonstrations et les supports marketing n’en montrent pas les limites opérationnelles. Un outil peut sembler excellent pendant une démo, puis générer une lourde charge de maintenance une fois déployé.
Le problème le plus courant est celui d'un décalage de périmètre. Les fournisseurs proposent des rapports SOC 2 qui excluent le produit ou l'infrastructure spécifique que vous achetez réellement. Vous devez lire le rapport dans son intégralité et vérifier que l'audit couvre bien votre déploiement.
Les intégrations limitées créent une autre faille. Les connecteurs synchronisent les données de base, mais rompent les pistes d’audit et font perdre l’attribution des actions aux utilisateurs. Lorsqu’une action ne peut plus être reliée à une personne précise, votre niveau de conformité s’affaiblit.
La multiplication des outils aggrave ces problèmes. Les entreprises déploient plusieurs solutions spécialisées, avec des identifiants distincts et sans contrôle d’accès centralisé. Chaque outil supplémentaire élargit la surface d’attaque et alourdit la charge administrative.
Le manque d’adoption est le risque caché. Certains outils passent l’évaluation de sécurité, mais échouent dans la pratique. Lorsque les collaborateurs abandonnent le système officiel, ils mettent en place des processus parallèles qui échappent aux pistes d’audit.
Les exigences de sécurité minimales pour une plateforme de gestion de l’environnement de travail
Toute évaluation doit reposer sur des critères de sécurité rigoureux. Vous avez besoin de preuves concrètes de conformité, et non de simples promesses commerciales.
Justificatifs de conformité ISO 27001 et SOC 2 Type II
Certaines sources indiquent que 70 % des acheteurs professionnels exigent la certification SOC 2. Demandez le rapport SOC 2 de type 2 complet plutôt que de vous contenter d'une page de synthèse ou d'un badge sur le site web. Ce rapport détaille les objectifs de contrôle spécifiques et atteste que le fournisseur respecte ses propres politiques de sécurité. Vérifiez que le périmètre de l'audit couvre précisément le produit et l'infrastructure que vous prévoyez d'utiliser.
Prêtez attention à la période d'audit et aux éventuelles exceptions relevées. Un rapport de type I atteste uniquement de l'existence d'un dispositif à un moment donné. Un rapport de type II atteste de l'efficacité opérationnelle sur plusieurs mois. Si la période d'audit s'est achevée il y a plus de six mois, demandez une lettre de transition couvrant la période écoulée depuis la date de fin de l'audit.
RGPD, localisation des données et sous-traitants ultérieurs
Les entreprises présentes en Europe doivent respecter strictement la législation sur la protection des données. Vérifiez le lieu exact d’hébergement, par exemple un centre de données situé exclusivement dans l’UE, à Francfort. Les données des collaborateurs restent ainsi sous juridiction européenne, à condition que la liste des sous-traitants et les clauses contractuelles le permettent.
Demandez la liste complète des sous-traitants ultérieurs et vérifiez qu’elle ne contient aucun tiers inattendu. Les fournisseurs font souvent appel à des services externes d’analyse ou d’envoi d’e-mails susceptibles de traiter vos données hors de l’UE. Assurez-vous qu’un accord de traitement des données et des clauses contractuelles types (SCC) sont disponibles.
Chiffrement et gestion des clés
La protection des données nécessite des normes de chiffrement rigoureuses, tant pour les données au repos que pour celles en transit. La plateforme doit utiliser le protocole TLS 1.2 ou une version supérieure pour toutes les communications réseau. Les données au repos doivent être chiffrées selon la norme AES-256 dans toutes les bases de données et sur tous les volumes de stockage.
Examinez les pratiques de gestion des clés et les politiques de rotation mises en place par le fournisseur. Les plateformes performantes automatisent la rotation des clés et les stockent dans des modules de sécurité matériels (HSM) dédiés.
Journaux d'audit et contrôles de conservation
Des pistes d’audit exhaustives sont indispensables pour les audits de conformité et les enquêtes sur les incidents. La plateforme doit enregistrer toutes les activités des utilisateurs : connexions, réservations de postes et enregistrement des visiteurs. Elle doit aussi consigner les actions des administrateurs, comme les changements de configuration et l’attribution des rôles.
Vérifiez la durée de conservation de ces journaux. Vous devez savoir combien de temps le fournisseur conserve les données et avec quelle facilité elles peuvent être exportées. Les meilleures plateformes proposent une API d’export ou une intégration directe avec un système de gestion des informations et des événements de sécurité (SIEM), pour une surveillance centralisée.
Une architecture d'intégration qui préserve l'intégrité des pistes d'audit
Les intégrations représentent un enjeu de sécurité majeur, car elles élargissent la surface d’attaque. Une plateforme de gestion de l’environnement de travail sécurisée doit se connecter à votre infrastructure existante sans rompre les pistes d’audit.
Intégrations avec Microsoft 365 et Google Workspace
Les intégrations natives avec Microsoft 365 (M365) et Google Workspace préservent le contexte utilisateur et les pistes d’audit. Ces intégrations poussées permettent aux collaborateurs de réserver des espaces directement depuis leur calendrier habituel. Les connecteurs plus limités synchronisent les événements, mais perdent souvent l’attribution des actions aux utilisateurs.
Vérifiez les périmètres et les autorisations OAuth demandés par l’application. Dans la mesure du possible, la plateforme doit utiliser des autorisations déléguées plutôt que de larges autorisations d’application. Le principe du moindre privilège est ainsi respecté dans l’ensemble de votre annuaire.
Intégrations de gestion des tickets avec ServiceNow
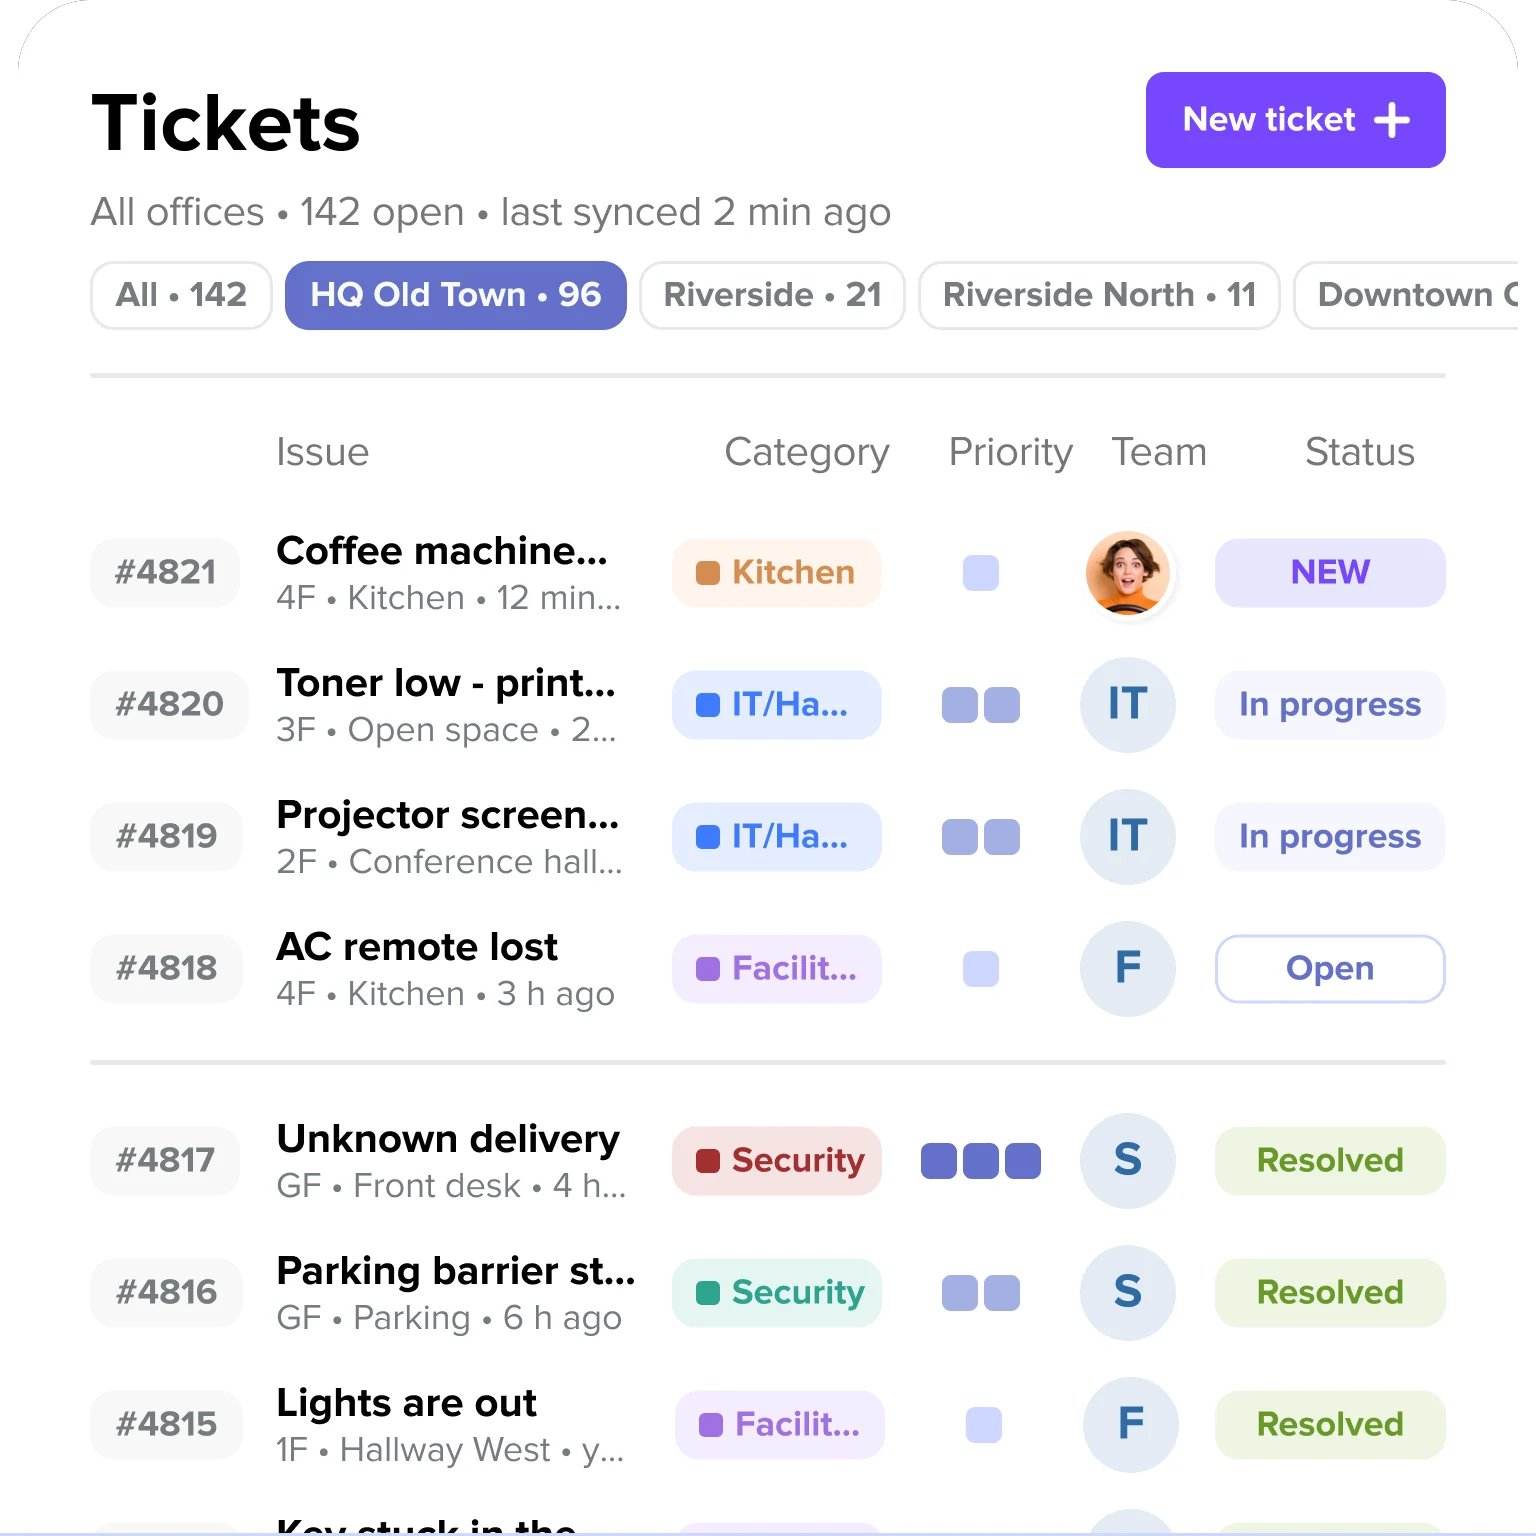
Les demandes d’intervention liées aux locaux doivent alimenter directement vos processus existants de gestion des services informatiques. Une plateforme sécurisée sert d’interface simple, tandis que ServiceNow gère leur résolution en arrière-plan. Vous évitez ainsi les processus en double tout en conservant l’attribution des tickets.
Vérifiez que l’intégration prend en charge la synchronisation bidirectionnelle et les mises à jour de statut en temps réel. Lorsqu’une équipe des Services généraux clôt un ticket dans ServiceNow, l’application de gestion des espaces doit immédiatement refléter ce changement.
Documentation de l'API et politique relative aux changements incompatibles
La documentation publique de l’API témoigne de la maturité technique d’une plateforme de gestion de l’environnement de travail. Une API REST (Representational State Transfer) bien documentée et assortie d’une politique de gestion des versions claire est un gage de fiabilité à long terme. La prise en charge des webhooks est tout aussi importante pour transmettre les événements en temps réel à vos systèmes internes.
Examinez la politique de dépréciation du fournisseur et les délais de notification des changements incompatibles. Les équipes informatiques doivent être prévenues suffisamment tôt avant qu’une modification de l’API ne rompe une intégration critique.
Exigences en matière de gestion des identités et des accès
La gestion des identités et des accès est une exigence de sécurité essentielle pour tout outil d’entreprise. Exigez un provisionnement entièrement automatisé afin d’éviter toute dérive des droits d’accès.
Authentification unique (SSO) avec SAML ou OIDC
La prise en charge native de l’authentification unique (SSO) est indispensable pour centraliser le contrôle d’accès. La plateforme doit être compatible avec des normes reconnues comme Security Assertion Markup Language (SAML) 2.0 et OpenID Connect (OIDC). Évitez les fournisseurs qui réservent le SSO à leurs offres les plus coûteuses.
Vérifiez que la plateforme permet d’imposer strictement l’authentification unique. Les utilisateurs ne doivent pas pouvoir contourner le fournisseur d’identité avec un identifiant et un mot de passe locaux.
Provisionnement et déprovisionnement SCIM
L’intégration SCIM est essentielle à la sécurité, car elle automatise tout le cycle de vie des identités. La plateforme doit permettre de créer automatiquement les comptes utilisateurs à partir de Microsoft Entra ID (anciennement Azure AD) ou d’Okta. Elle élimine ainsi la création et la désactivation manuelles des comptes, qui mobilisent cinq à huit heures par collaborateur dans de nombreuses entreprises.
La révocation immédiate des accès est la fonction de sécurité la plus importante de SCIM. Lorsqu’un collaborateur quitte l’entreprise, la synchronisation de l’annuaire doit supprimer son accès à la plateforme en quelques minutes, selon la fréquence de synchronisation du fournisseur d’identité. Sans SCIM, des comptes orphelins restent actifs et créent d’importantes failles de sécurité.
Contrôle d'accès basé sur les rôles
Une plateforme sécurisée exige un contrôle d’accès granulaire fondé sur les rôles. Des rôles distincts doivent être définis pour les administrateurs, les responsables de site, les utilisateurs standard et les auditeurs en lecture seule. Chaque collaborateur accède ainsi uniquement aux fonctionnalités nécessaires à son travail.
Le système doit permettre de restreindre les accès selon le site et l’équipe. Un responsable de site à Londres ne doit pas disposer de droits d’administration sur le bureau de New York. La plateforme doit aussi conserver une piste d’audit rigoureuse pour chaque attribution de rôle.
Risques de sécurité liés à l’adoption et à la fiabilité
Un faible taux d’adoption est un problème de sécurité. Certaines sources estiment que près de la moitié des cyberattaques sont liées au shadow IT. Lorsque les collaborateurs contournent l’outil officiel, ils créent des processus parallèles qui échappent à votre traçabilité.
Fiabilité du système de réservation
Testez la fiabilité du système de réservation avant d’approuver son déploiement complet. Simulez les jours de forte affluence et un grand nombre de connexions simultanées pour observer son comportement sous une charge importante. Un système qui tombe en panne un mardi matin perd immédiatement la confiance des utilisateurs.
Vérifiez les mécanismes de gestion des conflits et de prévention des surréservations. La plateforme doit gérer les demandes simultanées sans créer de réservations en double.
Réservations fantômes et gestion des absences
Une réservation fantôme se produit lorsqu’un collaborateur réserve un espace, mais ne vient pas. Cela fausse les données d’occupation et empêche d’autres personnes d’utiliser une ressource pourtant disponible.
La plateforme doit imposer le check-in et libérer automatiquement les réservations inutilisées. Si un utilisateur n’effectue pas son check-in dans le délai prévu, le système doit remettre le poste à disposition.
Multiplication des outils et connexions distinctes
Le déploiement de plusieurs solutions spécialisées crée des failles de sécurité inutiles. Des outils distincts pour la réservation de postes, la gestion des visiteurs et les demandes d’intervention impliquent autant de contrôles d’accès séparés. Cette fragmentation élargit la surface d’attaque et alourdit la charge administrative.
Le regroupement de ces fonctions sur une seule plateforme de gestion de l’environnement de travail réduit les risques. Les collaborateurs n’utilisent plus qu’une application et l’équipe informatique ne gère plus qu’une intégration.
Évaluation de la sécurité : les étapes à suivre
Une méthode d’évaluation structurée permet de détecter rapidement les failles de sécurité. Suivez ces étapes dans l’ordre pour évaluer toute plateforme de gestion de l’environnement de travail.
[Table1]
Les indicateurs à suivre pour vérifier la sécurité après le déploiement
La sécurité ne s'arrête pas au déploiement. Vous devez évaluer en permanence votre niveau de sécurité afin de vous assurer que la plateforme reste conforme.
Suivez le taux d’adoption et le taux d’utilisation active. Un écart important entre le nombre de comptes créés et celui des utilisateurs actifs indique que les collaborateurs contournent le système. Comparez l’adoption entre les sites et les équipes pour repérer les problèmes de conformité locaux.
Mesurez la fiabilité du provisionnement et le délai de suppression des accès. Suivez le temps nécessaire pour qu’une modification dans le système RH apparaisse sur la plateforme de gestion de l’environnement de travail. Surveillez également les comptes orphelins et les changements d’autorisation non approuvés.
Surveillez l’état des intégrations et le volume des demandes d’assistance. Suivez les erreurs d’intégration, les limites de débit des API et les échecs de synchronisation. L’évolution des tickets permet de repérer les problèmes d’utilisation ayant un impact sur la sécurité avant qu’ils ne se généralisent.
Comment deskbird sécurise la gestion de l’environnement de travail
deskbird est développé et hébergé en Europe, et les données clients sont conservées à Francfort. Cette architecture facilite la conformité au RGPD et maintient les données sous juridiction allemande et européenne. Le système gère nativement la réservation de postes et de salles, la gestion des visiteurs et les demandes d’intervention, sans multiplier les solutions spécialisées.
[Table2]
Grâce à une expérience utilisateur simple, deskbird dépasse 90 % d’adoption auprès de plus de 10 000 équipes, sans nécessiter de formation. Cette forte adoption préserve la fiabilité des données d’occupation et l’intégrité des pistes d’audit. Découvrez la configuration de sécurité de deskbird lors d’une démonstration.
Questions fréquemment posées
Quelles certifications un logiciel de gestion de l’environnement de travail doit-il posséder ?
Comment vérifier la conformité au RGPD d’une plateforme de gestion de l’environnement de travail ?
Pourquoi le provisionnement SCIM est-il important pour la sécurité d’un logiciel de gestion de l’environnement de travail ?
Quels journaux d’audit une plateforme de gestion de l’environnement de travail doit-elle fournir ?
En quoi un faible taux d'adoption engendre-t-il des risques de sécurité ?
Quelles intégrations tester avant d’approuver un logiciel de gestion de l’environnement de travail ?

Découvrez deskbird, conçu pour répondre aux exigences de sécurité des entreprises
- Certifié ISO 27001 et SOC 2 Type II ; rapports complets disponibles sur demande
- SCIM, SSO et hébergement des données dans l’UE : intégrés nativement, pas ajoutés après coup
- Un taux d'adoption supérieur à 90 % garantit l'intégrité de vos pistes d'audit et l'exactitude de vos données
